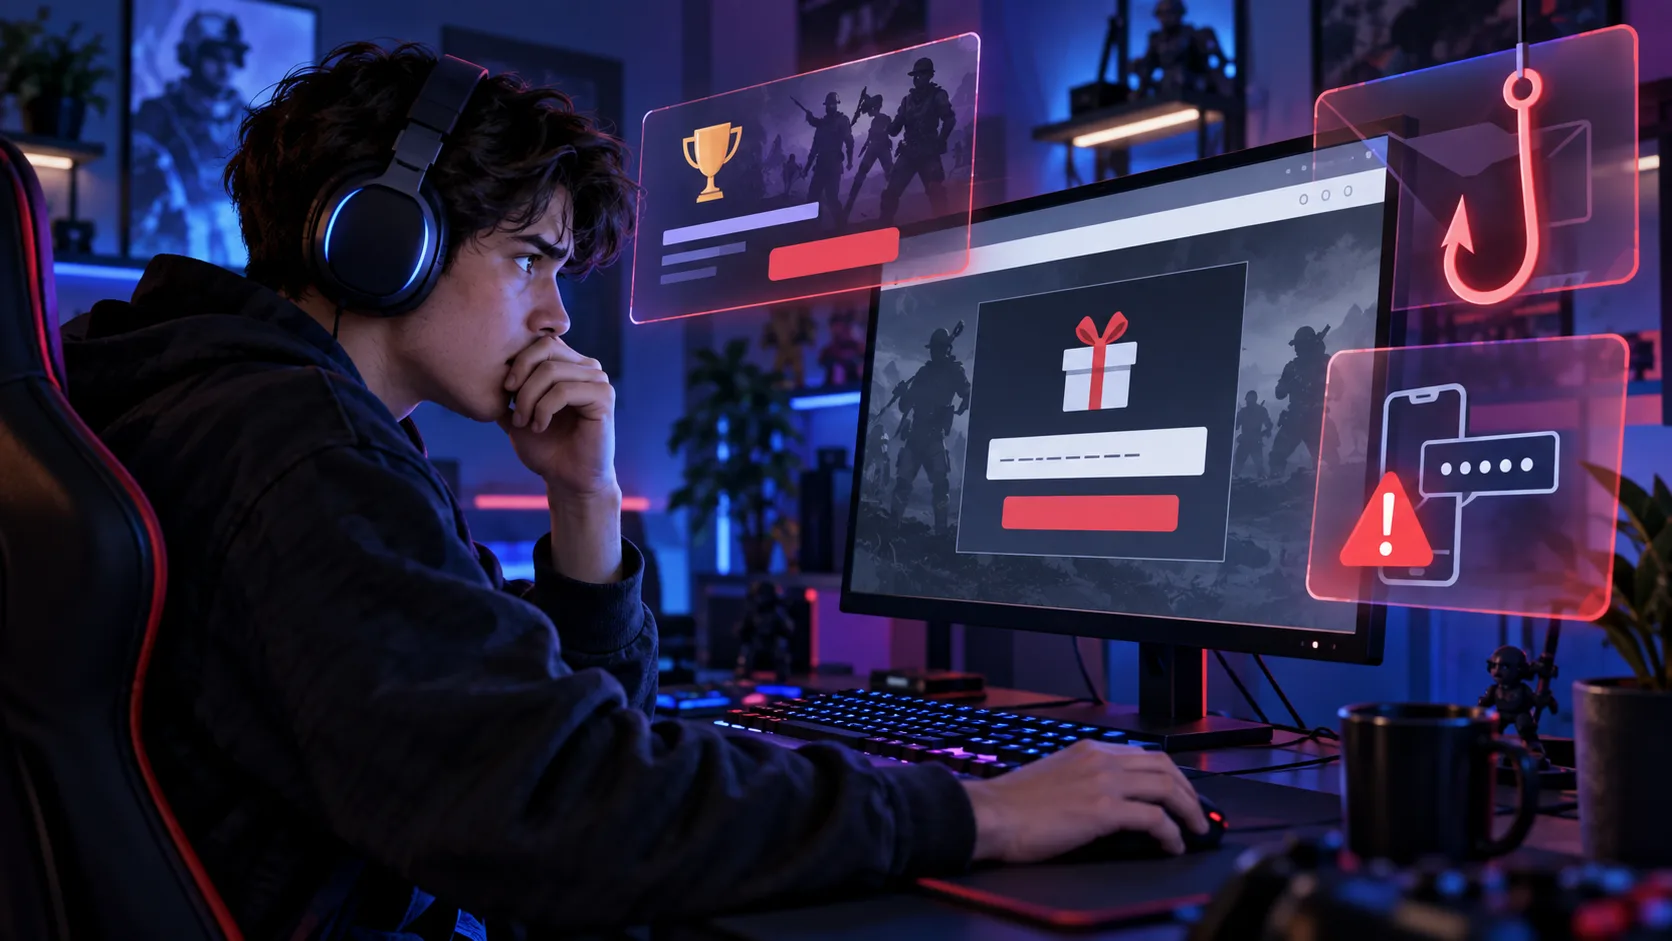
Akun game kini menyimpan lebih dari progres. Di dalamnya dapat ada koleksi skin, riwayat pembelian, koneksi ke media sosial, dan akses ke komunitas. Nilai tersebut membuat gamer menjadi sasaran phishing dan pengambilalihan akun.
Pelaku tidak selalu memakai pesan yang terlihat mencurigakan. Mereka dapat meniru halaman login, mengatasnamakan turnamen komunitas, atau menawarkan hadiah yang waktunya dibuat sangat terbatas. Kenali tujuh pola berikut sebelum memasukkan data akun.
1. Redeem Code dari Link Tidak Resmi
Pesan biasanya menjanjikan skin atau currency gratis dengan syarat login. Halaman dibuat menyerupai situs resmi, lalu meminta email, password, kode OTP, atau recovery code.
Redeem code asli tidak membutuhkan kamu menyerahkan seluruh kredensial kepada orang lain. Buka halaman penukaran melalui situs atau aplikasi resmi secara manual, bukan dari link pesan berantai.
2. Undangan Turnamen yang Meminta Login
Pelaku mengaku membutuhkan satu pemain tambahan dan mengirim situs pendaftaran. Setelah login, akun korban diambil alih atau digunakan untuk menghubungi teman lain.
Sebelum mendaftar, cari nama penyelenggara secara terpisah. Periksa rekam jejak, aturan kompetisi, kontak resmi, dan domain. Turnamen yang sah tidak memerlukan password akun game.
3. Joki Rank dengan Jaminan Menang
Jasa joki berisiko karena pengguna menyerahkan akses akun kepada pihak lain. Selain potensi pencurian, praktik ini dapat melanggar ketentuan game dan memicu penalti.
Jangan memberikan password, kode OTP, atau akses email. Jika ingin meningkatkan rank, pilih coaching yang mengajarkan permainan tanpa mengambil alih akun.
4. Top Up Terlalu Murah dan Meminta Password
Layanan top up yang normal umumnya membutuhkan user ID, server, atau data transaksi yang relevan—bukan password akun. Tawaran harga yang jauh di bawah pasar dan meminta login penuh merupakan tanda bahaya.
5. Akun Teman Meminjam OTP
Akun teman yang sudah diretas dapat mengirim pesan seolah sedang membutuhkan bantuan. Pelaku meminta kode OTP dengan alasan verifikasi tim, hadiah, atau pemulihan akun. OTP hanya untuk pemilik akun dan tidak boleh diberikan kepada siapa pun.
6. File Cheat, Injector, atau Skin Gratis
File yang menjanjikan cheat atau kosmetik gratis bisa membawa malware dan pencuri session. Selain membahayakan perangkat, penggunaan program pihak ketiga juga berisiko menyebabkan banned.
7. Customer Service Palsu
Pelaku dapat membalas keluhan di media sosial lalu mengaku sebagai tim bantuan. Mereka meminta korban berpindah ke pesan pribadi dan mengirim link pemulihan palsu. Masuk ke pusat bantuan melalui aplikasi atau situs resmi.
Ciri Halaman Login Palsu
Tampilan yang rapi bukan bukti keamanan. Periksa ejaan domain, penggunaan subdomain, sertifikat, dan tujuan tombol. Waspadai halaman yang menekan pengguna dengan hitung mundur atau ancaman hadiah hangus.
Password manager dapat membantu karena biasanya tidak akan mengisi kredensial pada domain yang berbeda. Aktifkan autentikasi dua faktor, tetapi ingat bahwa OTP tetap dapat dicuri jika dimasukkan ke halaman palsu.
Apa yang Harus Dilakukan Jika Sudah Terlanjur Login?
Segera ganti password melalui perangkat dan situs resmi. Keluar dari seluruh sesi, cabut akses aplikasi mencurigakan, lalu periksa email pemulihan dan nomor telepon. Simpan screenshot, alamat situs, dan waktu kejadian sebelum melapor kepada dukungan resmi.
Kebiasaan Aman yang Mudah Diterapkan
Gunakan password unik untuk setiap layanan dan simpan di password manager. Aktifkan autentikasi dua faktor, jangan membagikan kode pemulihan, dan selalu buka situs penting dari bookmark sendiri.
Untuk melanjutkan panduan ini dengan langkah yang lebih praktis, cara top up game dengan aman dan lanjutkan dengan panduan metode pembayaran top up.
Kesimpulan
Modus phishing gamer terus berganti tampilan, tetapi tujuannya sama: membuat korban menyerahkan kredensial atau memasang file berbahaya. Jangan pernah membagikan password, OTP, atau recovery code.